
¿Qué es un ataque de denegación de servicio y cómo afecta a la infraestructura digital?
Descubre qué es un ataque de denegación de servicio (DoS/DDoS), cómo funciona, sus técnicas principales y el impacto que genera en la disponibilidad de los servicios en línea.
En pocas palabras
- Un ataque DoS satura los recursos de un sistema, mientras que el DDoS utiliza múltiples fuentes distribuidas.
- La inundación SYN es una técnica común que explota el protocolo TCP para agotar los recursos de conexión del servidor.
- Las autoridades internacionales han realizado operaciones como 'Power Off' para desmantelar mercados de alquiler de ataques DDoS.
¿Qué es un ataque de denegación de servicio y cómo afecta a la infraestructura digital?
Un ataque de denegación de servicio, conocido comúnmente como DoS (por sus siglas en inglés, Denial of Service), es una acción maliciosa dirigida contra un sistema informático o una red con el objetivo de hacer que un recurso o servicio sea inaccesible para sus usuarios legítimos. Este fenómeno ocurre cuando el atacante satura los recursos del sistema, como el ancho de banda o la capacidad de procesamiento, impidiendo que el servidor responda a las peticiones normales.
¿Cómo se diferencia un ataque DoS de un ataque DDoS?
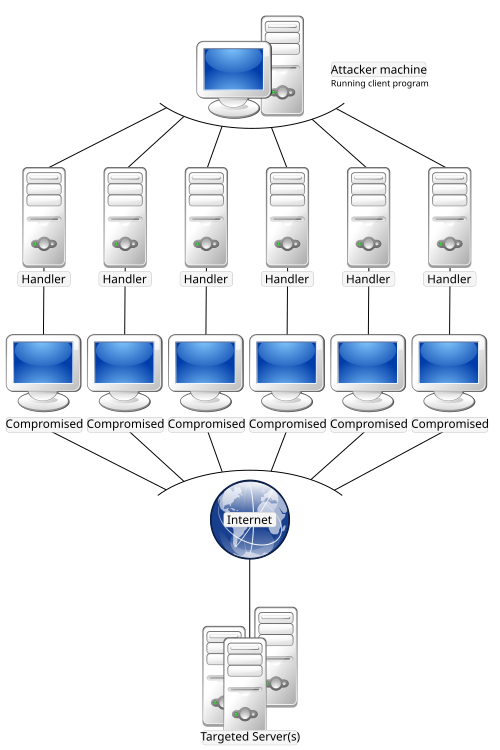
La diferencia fundamental radica en el origen del tráfico. Mientras que un ataque DoS tradicional se origina desde un único punto de conexión, el ataque de denegación de servicio distribuido (DDoS) utiliza múltiples puntos de origen simultáneos para saturar el objetivo. Esta técnica, a menudo ejecutada mediante redes de bots o botnets, es considerada más eficaz y difícil de mitigar debido a la gran cantidad de fuentes de tráfico que deben ser bloqueadas simultáneamente.
¿Cuáles son los síntomas comunes que indican un ataque en curso?
El Equipo de preparación para emergencias informáticas de los Estados Unidos (US-CERT) ha identificado indicadores clave que sugieren que un sistema está bajo ataque. Entre los síntomas más frecuentes se encuentran una ralentización inusual de la red, dificultades extremas para acceder a sitios web específicos o la indisponibilidad total de servicios en línea que normalmente deberían estar operativos. Estos comportamientos suelen ser el resultado directo del agotamiento de los recursos del servidor.
¿Qué técnicas utilizan los atacantes para saturar los sistemas?
Los atacantes emplean diversas estrategias basadas en los protocolos TCP/IP para lograr sus objetivos. Una de las más conocidas es la inundación SYN (SYN Flood), que explota el proceso de establecimiento de conexión de tres vías de TCP enviando múltiples solicitudes SYN sin completar el intercambio. Otras técnicas incluyen la inundación ICMP (ICMP Flood), que satura el ancho de banda mediante pings masivos, y el ataque Teardrop, que aprovecha errores en el reensamblaje de paquetes IP fragmentados para provocar bloqueos en el sistema.
¿Qué impacto histórico han tenido estos ataques en la red global?
A lo largo de los años, los ataques DDoS han evolucionado en potencia y escala. Eventos significativos incluyen el ataque a Panix en 1996, considerado uno de los primeros, y ataques masivos contra infraestructuras críticas como GitHub, Amazon Web Services y Google Cloud, que han registrado picos de tráfico superiores a los 2 terabits por segundo. Estos incidentes demuestran cómo la capacidad de los atacantes ha crecido exponencialmente, afectando tanto a servicios corporativos como a la estabilidad de la conectividad en regiones enteras.
¿Por qué se producen ataques contra infraestructuras nacionales o aplicaciones específicas?
Los ataques suelen tener motivaciones variadas, desde la interrupción de servicios por disputas comerciales hasta la censura o el sabotaje político. Un ejemplo notable ocurrió en enero de 2022, cuando Andorra Telecom sufrió múltiples ataques DDoS que dejaron a todo el país sin conexión a internet, afectando gravemente a creadores de contenido y usuarios locales. Estos casos subrayan la vulnerabilidad de las infraestructuras que dependen de un único proveedor o punto de fallo centralizado.
¿Cómo han respondido las autoridades ante el mercado de ataques DDoS?
Las fuerzas del orden han intensificado sus esfuerzos para desmantelar los servicios conocidos como "DDoS-for-hire" o "booters". En diciembre de 2018, una operación coordinada por el FBI, la NCA del Reino Unido y otras agencias internacionales resultó en la incautación de 15 dominios web que facilitaban el alquiler de ataques DDoS. Estas acciones legales buscan reducir la disponibilidad de herramientas sencillas que permiten a individuos sin conocimientos técnicos avanzados lanzar ataques de gran escala.
Sources & Further Reading
- Europol. (2018). How can DDoS attacks paralyse the internet.
- Elleithy, K., et al. (2005). Denial of Service Attack Techniques: Analysis, Implementation and Comparison. School of Computer Science & Engineering Faculty Publications.
- Bhardwaj, A. (2023). Solutions for DDoS Attacks on Cloud Environment. Bentham Science Publishers.
- Prolexic. (2014). Q1 2014 sees surge in reflection-based DDoS attacks.
Tu voto se guarda en este dispositivo.