
¿Qué es Have I Been Pwned? y cómo funciona el servicio de Troy Hunt?
Conozca qué es Have I Been Pwned?, la plataforma creada por Troy Hunt para verificar filtraciones de datos y proteger la seguridad de las cuentas de internet.
En pocas palabras
- Have I Been Pwned? fue lanzado por Troy Hunt el 4 de diciembre de 2013.
- El servicio permite verificar si direcciones de correo electrónico o contraseñas han sido expuestas en filtraciones de datos.
- Se implementó un protocolo basado en k-anonimato para permitir la comprobación segura y anónima de contraseñas.
¿Qué es Have I Been Pwned? y cómo funciona el servicio de Troy Hunt?
Have I Been Pwned? (HIBP) es un sitio web que permite a los usuarios de internet comprobar si sus datos personales se han visto comprometidos por violaciones de datos. El servicio recopila y analiza cientos de ficheros de bases de datos que contienen información sobre miles de cuentas filtradas, permitiendo buscar información mediante el correo electrónico o nombre de usuario.
¿Cómo surgió Have I Been Pwned? y cuál fue el papel de Troy Hunt?
El experto en seguridad web Troy Hunt creó Have I Been Pwned? y lo lanzó el 4 de diciembre de 2013 tras analizar las violaciones de datos en busca de amenazas. El detonante principal fue la brecha de seguridad de Adobe Systems que afectó a millones de cuentas en octubre de 2013.
¿Qué características principales ofrece el sitio web a los usuarios?
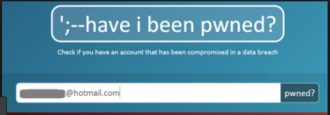
Los visitantes pueden introducir una dirección de correo electrónico para ver una lista de violaciones conocidas con registros vinculados. Además, el sitio ofrece detalles sobre cada filtración y un servicio de notificaciones para avisar a los usuarios si su información aparece en futuros volcados de datos.
¿Cómo funciona el sistema de verificación de contraseñas comprometidas.
En agosto de 2017, Hunt hizo públicas millones de contraseñas filtradas. Posteriormente, Junade Ali creó un protocolo basado en k-anonimato y hashing criptográfico que permite verificar de forma anónima si una contraseña se filtró sin revelar el contenido de la búsqueda.
¿Cómo se gestionan las grandes violaciones de datos y eventos sensibles.
Desde su lanzamiento, el objetivo ha sido añadir nuevas violaciones rápidamente. Tras filtraciones masivas como la de Ashley Madison en 2015, Hunt introdujo funciones para que los datos considerados sensibles no se pudieran buscar públicamente de forma abierta, sino que se notificaran mediante correo electrónico a los suscriptores afectados.
¿Cuál es el significado del nombre y el logotipo de la plataforma.
El nombre se basa en el término de la jerga informática pwn, que significa comprometer o tomar el control de un sistema. El logotipo incluye la cadena de inyección SQL ';--, representando uno de los vectores de ataque más comunes en la seguridad de aplicaciones web.
Sources & Further Reading
- Troy Hunt - Project Svalbard: The Future of Have I Been Pwned (troyhunt.com)
- Lucy Li, Bijeeta Pal, Junade Ali et al. - Protocols for Checking Compromised Credentials (ACM SIGSAC)
- Thomas Brewster - 13 Million Passwords Appear To Have Leaked From This Free Web Host (Forbes)
Tu voto se guarda en este dispositivo.