
¿Qué es un ataque de denegación de servicio distribuido (DDoS) y cómo impacta en la red?
Descubre qué es un ataque DDoS, cómo funciona técnicamente en redes TCP/IP, sus variantes como SYN y UDP, y los incidentes históricos más relevantes.
En pocas palabras
- Un ataque DDoS utiliza múltiples puntos de conexión para saturar un recurso informático de forma distribuida.
- La inundación SYN explota el protocolo TCP/IP enviando peticiones con banderas de inicio de conexión y direcciones falsificadas.
- Organizaciones internacionales como Europol y el FBI han ejecutado operativos conjuntos para desmantelar servicios de alquiler de DDoS.
¿Qué es un ataque de denegación de servicio distribuido (DDoS) y cómo impacta en la red?
En seguridad informática, un ataque de denegación de servicio, conocido como DoS por sus siglas en inglés (denial of service), corresponde a una acción maliciosa dirigida contra un sistema informático o red con el propósito de volver un recurso o servicio inaccesible para los usuarios legítimos. Esta clase de incidentes suele provocar la pérdida de conectividad mediante el consumo masivo del ancho de banda de la víctima o la sobrecarga intencionada de los recursos computacionales del sistema afectado. La gama de incidentes abarca desde inundar un servidor con millones de peticiones para reducir su rendimiento hasta abrumarlo con datos no válidos o direcciones IP ilegítimas.
¿Cómo se diferencia un ataque DoS convencional de un ataque DDoS?
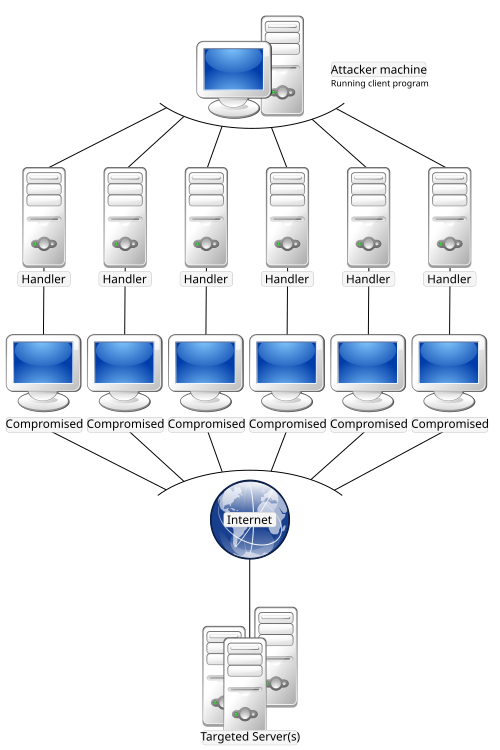
Una ampliación del concepto DoS es el ataque de denegación de servicio distribuido, denominado DDoS (Distributed Denial of Service), el cual se ejecuta generando un flujo masivo de información desde múltiples puntos de conexión hacia un único destino. Mientras que un ataque DoS tradicional puede originarse desde una única fuente, la forma más habitual de llevar a cabo un DDoS es a través de una red de bots o botnets, constituyendo el ciberataque más común y eficaz debido a su relativa sencillez tecnológica. El problema ha crecido a escala global impulsado por la mayor disponibilidad de equipos mal configurados o con fallos de seguridad que los atacantes explotan.
¿Cuáles son los síntomas principales de un ataque de denegación de servicio?
El Equipo de preparación para emergencias informáticas de los Estados Unidos (US-CERT) ha identificado diversos indicios o síntomas característicos que experimenta una red o servicio bajo este tipo de asedio. Entre los signos más destacados figuran una red inusualmente lenta, especialmente al momento de navegar por internet o intentar abrir archivos almacenados de forma remota, así como la lentitud extrema o la indisponibilidad total para ingresar a páginas web determinadas. Estos efectos derivan directamente del agotamiento de los recursos del sistema y de la incapacidad del servidor para atender la enorme acumulación de solicitudes pendientes.
De qué manera operan técnicas como la inundación SYN y el protocolo TCP/IP
Para comprender las técnicas de ataque, es necesario examinar el funcionamiento de la familia de protocolos TCP/IP y sus cabeceras con señalizaciones o flags. En un intercambio estándar, se establece la conexión mediante el envío sucesivo de banderas SYN, SYN/ACK y ACK. La inundación SYN (SYN Flood) aprovecha este mecanismo enviando un flujo continuo de paquetes TCP/SYN, frecuentemente con direcciones de origen falsificadas, obligando al servidor víctima a reservar recursos y esperar una respuesta que nunca llegará. Esto satura el número de conexiones permitidas. Como contramedida defensiva frente a esta vulnerabilidad específica, los mecanismos conocidos como SYN cookies permiten eliminar la reserva anticipada de recursos en el host de destino durante la gestión inicial de la conexión.
Qué implicaciones históricas y técnicas tuvieron incidentes notables como SACKPanic
A lo largo de los años se han documentado vulnerabilidades críticas a nivel de infraestructura y sistemas operativos que facilitan o amplifican ataques de denegación de servicio. Un ejemplo notable ocurrió el 17 de junio de 2019, cuando se descubrieron fallos en la gestión del Tamaño Máximo de Segmento y la retransmisión selectiva (SACK) en el núcleo Linux, identificados bajo las CVE-2019-11477, CVE-2019-11478 y CVE-2019-11479. Estas vulnerabilidades permitían que un atacante remoto provocara un desborde de enteros capaz de colapsar el sistema operativo mediante un fenómeno conocido como SACK Panic. Asimismo, históricamente proveedores como Panix sufrieron inundaciones SYN tempranas ya en septiembre de 1996, obligando a fabricantes como Cisco a desarrollar defensas adecuadas.
Cómo impactaron los ataques DDoS masivos a empresas, aplicaciones y regiones específicas
Los incidentes de gran magnitud han afectado a plataformas globales y servicios de telecomunicaciones en repetidas ocasiones. En junio de 2019, la aplicación de mensajería Telegram sufrió un ataque DDoS calificado por sus fundadores como de tamaño estatal durante las protestas en Hong Kong. Asimismo, el 21 de enero de 2022, Andorra Telecom, único proveedor de internet en dicho principado, experimentó sucesivos ataques DDoS nocturnos que interrumpieron las transmisiones en directo de reconocidos creadores de contenido y dejaron sin conexión a todo el país. A mayor escala, agencias internacionales como el FBI y Europol han liderado operativos como Operation Power Off para desmantelar redes de alquiler de ataques masivos, incautándose de múltiples dominios dedicados a esta actividad ilícita.
Sources & Further Reading
Europol. (2018). How can DDoS attacks paralyse the internet. Europol. https://www.europol.europa.eu/
Elleithy, Khaled; Blagovic, Drazen; Cheng, Wang; Sideleau, Paul. (2005). Denial of Service Attack Techniques: Analysis, Implementation and Comparison. School of Computer Science & Engineering Faculty Publications.
Whittaker, Zack. (2018). FBI kicks some of the worst ‘DDoS for hire’ sites off the internet. TechCrunch.
Tu voto se guarda en este dispositivo.