¿Qué es la aritmética modular y cómo funciona en las matemáticas?
Descubre los fundamentos de la aritmética modular, su origen histórico con Gauss, sus propiedades matemáticas y aplicaciones prácticas en informática y criptografía.
En pocas palabras
- La aritmética modular fue introducida formalmente por Carl Friedrich Gauss en 1801.
- Se basa en la relación de congruencia, donde dos números son equivalentes si su diferencia es múltiplo del módulo.
- El conjunto Z/nZ forma un anillo conmutativo y, si n es primo, constituye un cuerpo finito.
- Es la base matemática de algoritmos de cifrado como RSA y de las operaciones aritméticas en procesadores informáticos.
¿Qué es la aritmética modular y cómo funciona en las matemáticas?
La aritmética modular es una rama de la teoría de números que se centra en el estudio de los restos obtenidos mediante la división euclídea. En lugar de trabajar con el conjunto infinito de los números enteros, este sistema opera dentro de un conjunto finito de clases de equivalencia, permitiendo resolver problemas complejos de manera simplificada. Fue formalizada por Carl Friedrich Gauss en su obra fundamental Disquisitiones Arithmeticae, publicada en 1801, sentando las bases para el álgebra moderna y la computación.
¿Cómo se define la relación de congruencia entre números enteros?
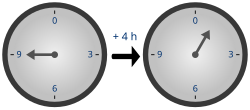
Dos números enteros a y b se consideran congruentes respecto a un módulo n si su diferencia a - b es un múltiplo de n. Esta relación se expresa mediante la notación de Gauss: a ≡ b (mod n). Un ejemplo cotidiano es el reloj de 12 horas: si son las 7:00 y pasan 8 horas, el resultado es 15:00, pero en el reloj se lee como 3:00, ya que 15 es congruente con 3 módulo 12.
¿Qué propiedades definen a las clases de equivalencia en un módulo n?
La aritmética modular organiza los enteros en clases de equivalencia, denotadas como [a]n, donde cada clase agrupa todos los números que dejan el mismo resto al dividirse por n. El conjunto de estas clases, Z/nZ, forma un anillo conmutativo donde la suma y la multiplicación están bien definidas. Si el módulo p es un número primo, el conjunto Z/pZ adquiere una estructura algebraica más rica conocida como cuerpo finito, lo cual es esencial para la teoría de códigos y la criptografía.
¿Cómo se resuelven las ecuaciones lineales de congruencia?
Una ecuación de la forma ax ≡ b (mod n) tiene solución si y solo si el máximo común divisor de a y n divide a b. Si esta condición se cumple, la ecuación puede tener una o varias soluciones dependiendo del valor del divisor. Para resolverlas, se utilizan métodos como el teorema chino del resto o la sustitución sucesiva, permitiendo encontrar valores de x que satisfagan la congruencia dentro del sistema modular dado.
¿Qué importancia tienen los teoremas de Fermat y Euler en este sistema?
El pequeño teorema de Fermat establece que, si p es un número primo y a no es divisible por p, entonces a^(p-1) ≡ 1 (mod p). Esta propiedad fue generalizada por Leonhard Euler mediante la función phi de Euler, que cuenta los enteros coprimos con n. El teorema de Euler, a^φ(n) ≡ 1 (mod n), es un pilar fundamental para la seguridad en sistemas de cifrado modernos, ya que permite realizar cálculos exponenciales eficientes en entornos modulares.
¿De qué manera se aplica la aritmética modular en la informática y la criptografía?
En informática, la mayoría de los procesadores realizan operaciones aritméticas basadas en aritmética modular, operando con módulos de 2^b, donde b representa el número de bits. En criptografía, esta disciplina es el núcleo de algoritmos como RSA, que dependen de la dificultad de factorizar números grandes en un entorno de aritmética modular para proteger la información digital. La capacidad de realizar cálculos rápidos con números grandes mediante el uso de sistemas de congruencias es vital para la eficiencia de estos protocolos.
¿Existen criterios de divisibilidad derivados de la aritmética modular?
Sí, la aritmética modular permite derivar criterios de divisibilidad de forma sistemática. Por ejemplo, un número es divisible por 3 o por 9 si la suma de sus dígitos es divisible por 3 o 9, respectivamente, debido a que 10 es congruente con 1 módulo 3 y 9. De igual forma, la divisibilidad por 11 se determina mediante la suma alternada de los dígitos, aprovechando que 10 es congruente con -1 módulo 11. Estos métodos simplifican enormemente la verificación de propiedades numéricas sin necesidad de realizar la división completa.
Sources & Further Reading
- Gauss, Carl Friedrich (1965). Disquisitiones Arithmeticae. Yale University Press.
- Hortalá, María Teresa; Rodríguez, Mario; Leach, Javier (2001). Matemática discreta y lógica matemática. Complutense S.A.
- Carmona Collado, Luis Miguel. Introducción a la aritmética entera y modular. Universidad Politécnica de Madrid.
- Santiago Zaragoza, Antonio Cipriano (2009). Teoría de números. Visión Libros.
- Navarro, Gabriel (2002). Un curso de álgebra. Universitat de València.
Tu voto se guarda en este dispositivo.